Domain mahlzeit-deutschland.de kaufen?
Wir ziehen mit dem Projekt
mahlzeit-deutschland.de um.
Sind Sie am Kauf der Domain
mahlzeit-deutschland.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain mahlzeit-deutschland.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie viel ml Pre Nahrung pro Mahlzeit?
Wie viel ml Pre Nahrung pro Mahlzeit? Die Menge an Pre Nahrung, die pro Mahlzeit gegeben werden sollte, hängt vom Alter und Gewicht des Babys ab. Im Allgemeinen werden Neugeborenen etwa 70-100 ml pro Mahlzeit empfohlen. Es ist wichtig, die Bedürfnisse des Babys zu beachten und auf Anzeichen von Hunger oder Sättigung zu achten. Es ist ratsam, sich an die Empfehlungen des Kinderarztes oder der Hebamme zu halten, um sicherzustellen, dass das Baby ausreichend Nährstoffe erhält. Es ist auch wichtig, die Flasche richtig zuzubereiten und darauf zu achten, dass das Baby in einer angenehmen Position gefüttert wird. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
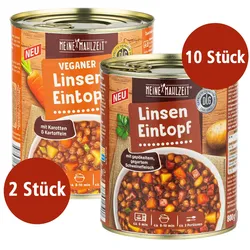
Meine Mahlzeit Linseneintopf 12x800gDer Karton enthält 12 Dosen Linseneintopf à 800g.10x Linseneintopf mit magerem SchweinefleischZutaten: Trinkwasser, Linsen 35 %, Schweinefleisch gepökelt, gegart 6 % (Schweinefleisch, Speisesalz, Stabilisator: Natriumnitrit), Karotten, Kartoffeln 3 %, Tomatenmark, Zwiebeln, modifizierte Stärke, Weizenmehl, Speisesalz, Rapsöl, Lauch, Branntweinessig, Verdickungsmittel: Guarkernmehl; Zucker, Karamellzuckersirup, Gewürze, Antioxidationsmittel: Ascorbinsäure. Gewichtsverlust durch Erhitzen. Kann Spuren von Ei, Milch, Sellerie und Soja enthalten.2x Linseneintopf veganZutaten: Linsen 40 %, Trinkwasser, Karotten 9 %, Kartoffeln 7,5 %, Zwiebeln, Speisesalz, Lauch, modifizierte Stärke, Weizenmehl, Tomatenmark, Branntweinessig, Rapsöl, Verdickungsmittel: Guarkernmehl; Zucker, Antioxidationsmittel: Ascorbinsäure; Gewürze, Kräuter. Kann Spuren von Ei, Milch, Sellerie und Soja enthalten. Allergene: Ei, Milch, Sellerie, Soja, Gluten (Weizen)Zubereitung:Herd: Doseninhalt in einen Topf geben und bei regelmäßigem Umrühren langsam erhitzen.Mikrowellen: Den Doseninhalt in ein mikrowellentaugliches Geschirr füllen, abdecken und ca. 6 Minuten (600 Watt) erhitzen. Zwischendurch umrühren.Ort der Erzeugung: Deutschland22,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
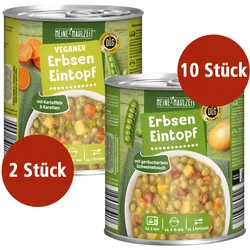
Meine Mahlzeit Erbseneintopf 12x800gDer Karton enthält 12 Dosen Erbseneintopf à 800g.10x Erbseneintopf mit geräuchertem SchweinebauchZutaten: Trinkwasser, Erbsen 40 %, geräucherter Schweinebauch (Schweinebauch, Speisesalz, Dextrose, Gewürze, Stabilisator:Natriumnitrit; Rauch), Karotten, Kartoffeln 1,8 %, Speisesalz, Zwiebeln, modifizierte Stärke, Rapsöl, Verdickungsmittel:Guarkernmehl; Weizenmehl , Säuerungsmittel: Citronensäure; Gewürze, Kräuter. Gewichtsverlust durch Erhitzen. 2x Erbseneintopf veganZutaten: Trinkwasser, Erbsen 35 %, Kartoffeln 5 %, Karotten 4,5 %, Lauch, Zwiebeln, Gewürze (enthalten Sellerie ), Speisesalz, Rapsöl, Verdickungsmittel: Guarkernmehl. Allergene: Ei, Milch, Sellerie, Soja, Weizen (Gluten)Zubereitung:Mikrowelle: Den Doseninhalt in ein mikrowellentaugliches Geschirr füllen, abdecken und ca. 6 Minuten (600 Watt) erhitzen. Zwischendurch umrühren.Herd: Doseninhalt in einen Topf geben und bei regelmäßigem Umrühren langsam erhitzen.Ort der Erzeugung: Deutschland21,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
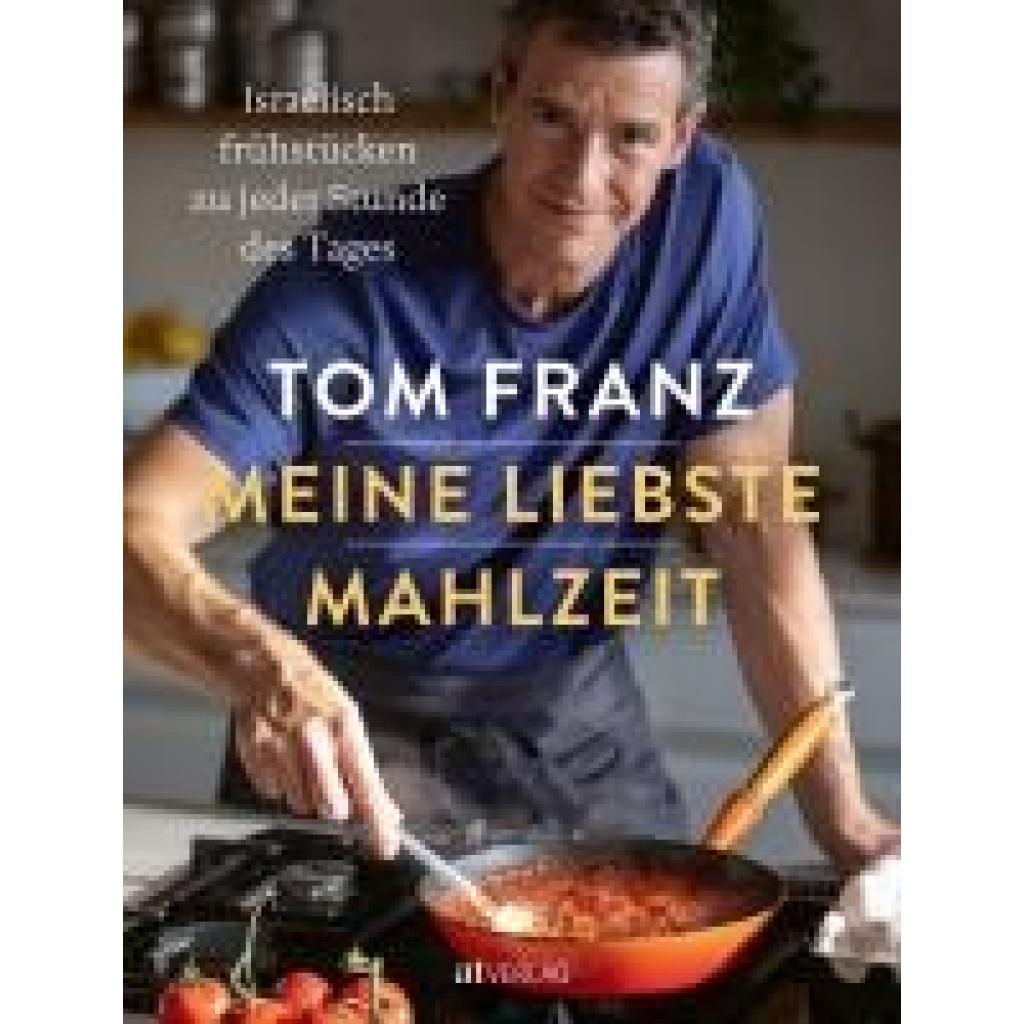
Franz, Tom: Meine liebste MahlzeitMeine liebste Mahlzeit , Israelisch frühstücken zu jeder Stunde des Tages , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20250326, Autoren: Franz, Tom, Fotograph: Lailah, Daniel, Seitenzahl/Blattzahl: 200, Abbildungen: 87 farbige Abbildungen, Keyword: Brunch Rezepte zum Vorbereiten; Familienfrühstück; Frühstück mit Freunden Ideen; Frühstücksrezepte; Idee brunch; Idee frühstücksbuffet; Israel; Israelisches Frühstück; Länderküche; Master Chef; Shakshuka Frühstück; Shakshuka Rezept; Tom Franz; Tom Franz Kochbuch; Tom Franz Rezepte; israeli breakfast; israelisch kochen; israelische gerichte; israelische küche; israelisches Kochbuch; israelisches frühstück rezept; neue israelische küche; rezepte israelische Küche, Fachschema: Israel~Judentum / Israel (Staat)~Kochen / Prominente kochen, TV-Küche, Fachkategorie: Nationale und regionale Küche, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 250, Breite: 195, Höhe: 21, Gewicht: 814, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
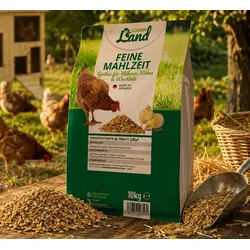
Hühnerland Feine MahlzeitNatürliche Vielfalt für vitale Hühner Hühnerland Feine Mahlzeit verbindet ausgewählte Körner, Saaten und mineralstoffreiche Zutaten zu einer ausgewogenen Ergänzung für die tägliche Fütterung. Mais, Weizen, Erbsen und Vogelraps sorgen für Abwechslung im Futtertrog und werden von Hühnern besonders gern aufgenommen. Die Mischung bringt Struktur, unterschiedliche Texturen und natürliche Vielfalt in die tägliche Fütterung. Mineralstoffe sinnvoll kombiniert Calciumcarbonat aus Muschelschalen ergänzt die Rezeptur sinnvoll und unterstützt eine nährstoffreiche Versorgung. Die ausgewogene Zusammensetzung trägt zu einem kräftigen Erscheinungsbild und einem gepflegten, glänzenden Gefieder bei. Gleichzeitig entsteht eine artgerechte Futterabwechslung, die den natürlichen Bedürfnissen des Federviehs entspricht. Ausgewogene und nährstoffreiche Futterergänzung Zur Stärkung des Immunsystems Für eine leckere Abwechslung Hergestellt in Deutschland Mit Mais, Weizen, Erbsen und Vogelraps Enthält Calciumcarbonat aus Muschelschalen Inhalt: 10 kg26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meine Mahlzeit Linseneintopf 12x800gDer Karton enthält 12 Dosen Linseneintopf à 800g.10x Linseneintopf mit magerem SchweinefleischZutaten: Trinkwasser, Linsen 35 %, Schweinefleisch gepökelt, gegart 6 % (Schweinefleisch, Speisesalz, Stabilisator: Natriumnitrit), Karotten, Kartoffeln 3 %, Tomatenmark, Zwiebeln, modifizierte Stärke, Weizenmehl, Speisesalz, Rapsöl, Lauch, Branntweinessig, Verdickungsmittel: Guarkernmehl; Zucker, Karamellzuckersirup, Gewürze, Antioxidationsmittel: Ascorbinsäure. Gewichtsverlust durch Erhitzen. Kann Spuren von Ei, Milch, Sellerie und Soja enthalten.2x Linseneintopf veganZutaten: Linsen 40 %, Trinkwasser, Karotten 9 %, Kartoffeln 7,5 %, Zwiebeln, Speisesalz, Lauch, modifizierte Stärke, Weizenmehl, Tomatenmark, Branntweinessig, Rapsöl, Verdickungsmittel: Guarkernmehl; Zucker, Antioxidationsmittel: Ascorbinsäure; Gewürze, Kräuter. Kann Spuren von Ei, Milch, Sellerie und Soja enthalten. Allergene: Ei, Milch, Sellerie, Soja, Gluten (Weizen)Zubereitung:Herd: Doseninhalt in einen Topf geben und bei regelmäßigem Umrühren langsam erhitzen.Mikrowellen: Den Doseninhalt in ein mikrowellentaugliches Geschirr füllen, abdecken und ca. 6 Minuten (600 Watt) erhitzen. Zwischendurch umrühren.Ort der Erzeugung: Deutschland22,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie viel ml Pre Nahrung pro Mahlzeit?
Wie viel ml Pre Nahrung pro Mahlzeit? Die Menge an Pre Nahrung, die pro Mahlzeit gegeben werden sollte, hängt vom Alter und Gewicht des Babys ab. Im Allgemeinen werden Neugeborenen etwa 70-100 ml pro Mahlzeit empfohlen. Es ist wichtig, die Bedürfnisse des Babys zu beachten und auf Anzeichen von Hunger oder Sättigung zu achten. Es ist ratsam, sich an die Empfehlungen des Kinderarztes oder der Hebamme zu halten, um sicherzustellen, dass das Baby ausreichend Nährstoffe erhält. Es ist auch wichtig, die Flasche richtig zuzubereiten und darauf zu achten, dass das Baby in einer angenehmen Position gefüttert wird. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Meine Mahlzeit Erbseneintopf 12x800gDer Karton enthält 12 Dosen Erbseneintopf à 800g.10x Erbseneintopf mit geräuchertem SchweinebauchZutaten: Trinkwasser, Erbsen 40 %, geräucherter Schweinebauch (Schweinebauch, Speisesalz, Dextrose, Gewürze, Stabilisator:Natriumnitrit; Rauch), Karotten, Kartoffeln 1,8 %, Speisesalz, Zwiebeln, modifizierte Stärke, Rapsöl, Verdickungsmittel:Guarkernmehl; Weizenmehl , Säuerungsmittel: Citronensäure; Gewürze, Kräuter. Gewichtsverlust durch Erhitzen. 2x Erbseneintopf veganZutaten: Trinkwasser, Erbsen 35 %, Kartoffeln 5 %, Karotten 4,5 %, Lauch, Zwiebeln, Gewürze (enthalten Sellerie ), Speisesalz, Rapsöl, Verdickungsmittel: Guarkernmehl. Allergene: Ei, Milch, Sellerie, Soja, Weizen (Gluten)Zubereitung:Mikrowelle: Den Doseninhalt in ein mikrowellentaugliches Geschirr füllen, abdecken und ca. 6 Minuten (600 Watt) erhitzen. Zwischendurch umrühren.Herd: Doseninhalt in einen Topf geben und bei regelmäßigem Umrühren langsam erhitzen.Ort der Erzeugung: Deutschland21,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Franz, Tom: Meine liebste MahlzeitMeine liebste Mahlzeit , Israelisch frühstücken zu jeder Stunde des Tages , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20250326, Autoren: Franz, Tom, Fotograph: Lailah, Daniel, Seitenzahl/Blattzahl: 200, Abbildungen: 87 farbige Abbildungen, Keyword: Brunch Rezepte zum Vorbereiten; Familienfrühstück; Frühstück mit Freunden Ideen; Frühstücksrezepte; Idee brunch; Idee frühstücksbuffet; Israel; Israelisches Frühstück; Länderküche; Master Chef; Shakshuka Frühstück; Shakshuka Rezept; Tom Franz; Tom Franz Kochbuch; Tom Franz Rezepte; israeli breakfast; israelisch kochen; israelische gerichte; israelische küche; israelisches Kochbuch; israelisches frühstück rezept; neue israelische küche; rezepte israelische Küche, Fachschema: Israel~Judentum / Israel (Staat)~Kochen / Prominente kochen, TV-Küche, Fachkategorie: Nationale und regionale Küche, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 250, Breite: 195, Höhe: 21, Gewicht: 814, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaminer, Wladimir: Mahlzeit! Geschichten von Europas TischenMahlzeit! Geschichten von Europas Tischen , Kaum jemand ist so neugierig auf seine Nachbarn wie Wladimir Kaminer. Egal ob es um einzelne Menschen oder ganze Länder geht. Und wie könnte man einander besser kennenlernen als beim gemeinsamen Essen? Ist man zu Gast an fremden Tischen, verleibt man sich nicht nur die Kultur der anderen ein, man erfährt auch deren Träume, Wünsche, Sorgen und Hoffnungen. Auf seinen Reisen durch Europa nascht Wladimir Kaminer von den Tellern Portugals ebenso wie aus den Honigtöpfchen Bulgariens, er trinkt den Wein der Republik Moldau und tunkt den Löffel in die Töpfe Serbiens. Vor allem aber kommt er mit den Menschen ins Gespräch und taucht tief in deren Geschichte und Geschichten ein. Seine Streifzüge zeigen ein Europa, das so vielfältig, bunt und überraschend ist wie seine Speisen. , Elektromotorenteile > Elektromotoren & -teile , Auflage: Originalausgabe, Erscheinungsjahr: 20240828, Produktform: Leinen, Autoren: Kaminer, Wladimir, Auflage/Ausgabe: Originalausgabe, Seitenzahl/Blattzahl: 197, Keyword: 2024; 3sat; augenzwinkern; buch; bücher; essen verbindet; eu; europa; europareise; gastfreundschaft; kochen; kulinarisch; landesküche; nachbarschaft; neuerscheinung; schlemmen; schmunzeln; spiegel-bestseller autor; völkerverständigung; was isst, Fachkategorie: Belletristik: Humor~Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Goldmann Verlag, Verlag: Goldmann Verlag, Verlag: Goldmann, Länge: 219, Breite: 142, Höhe: 22, Gewicht: 372, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.